Parfois on crée des vms ou des containeurs sous proxmox et on aimerais juste les utiliser en local et ne pas leur donner accès à internet
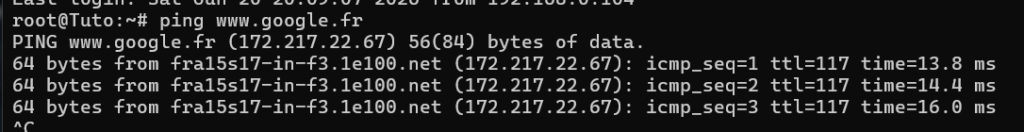
1 – Activer le parefeu sur la vm/lxc
Pour faire ceci il suffit d’aller sur la vm/lxc sous proxmox puis Firewall ==> options
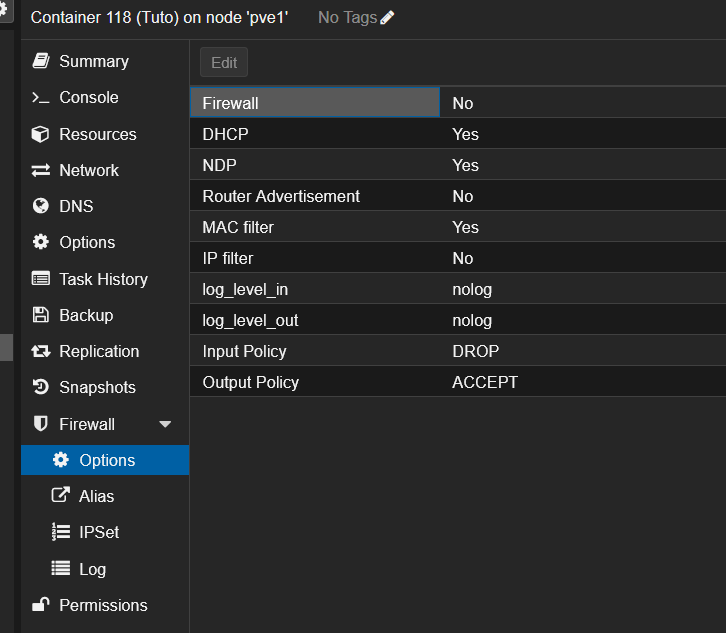
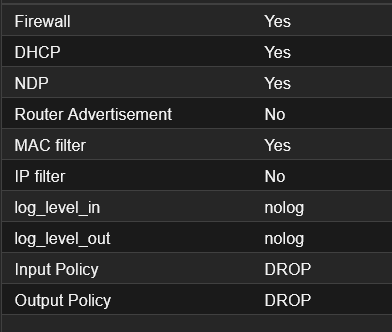
Il suffit alors de mettre les options comme ceci
Firewall : Yes
Input Policy : Drop
Output Policy : Drop
2 – Activer le parefeu sur proxmox/datacenter
⚠️Attention : ceci ne sera activé que si l’on a activé le parefeu sur le proxmox directement Pve (ou datacenter si c’est un cluster) ==> Firewall ==> Options puis Firewall : Yes
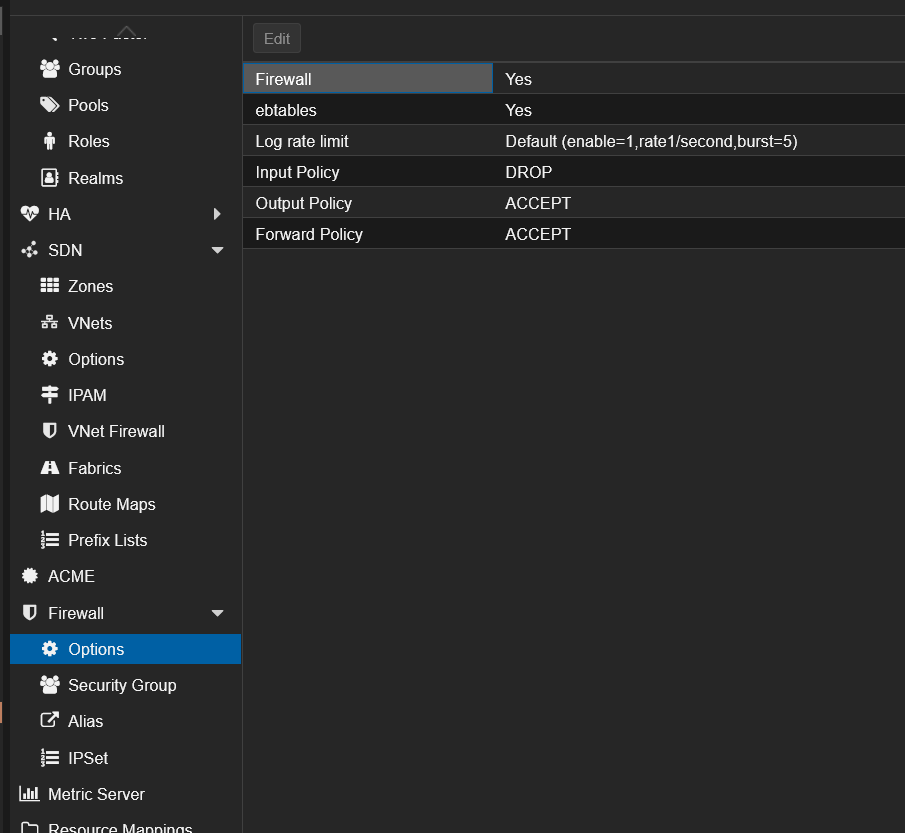
Le fait d’activer le parefeu sur proxmox n’est qu’un switch général. il dit juste que l’on peux activer le parefeu sur les vms, rien de plus
Maintenant que l’on a fait cela la vm/lxc n’a plus accès à internet
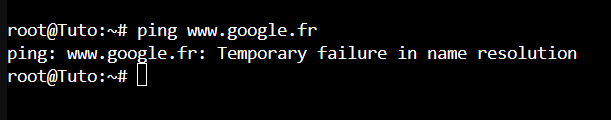
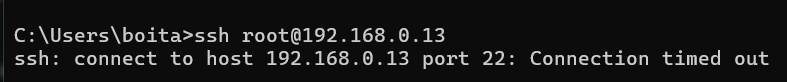
Mais on perd aussi l’accès à la machine en ssh. En effet, plus rien ne rentre ou ne sort de la machine
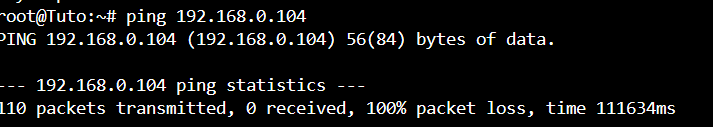
3 – Donner accès en out au réseau local pour la machine
Pour rétablir ça on va laisser accès aux machines locales pour cette vm/lxc
Retour dans vm ==> firewall puis on va ajouter une regle
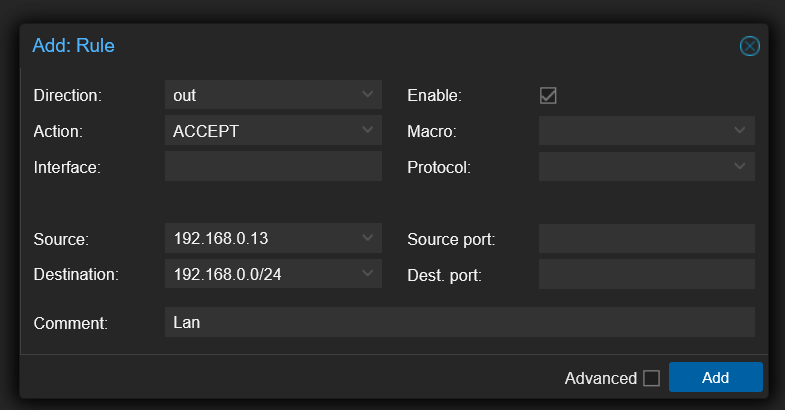
Direction : Out
Action : Accept
Source : l’ip de la machine
Destination : le réseau que l’on veux atteindre (on peux mettre une simple ip si la machine ne dois joindre qu’une seule et unique machine)
Enable : coché
Comment : le commentaire que l’on veux
La machine n’a pas internet mais a accès aux machines locales
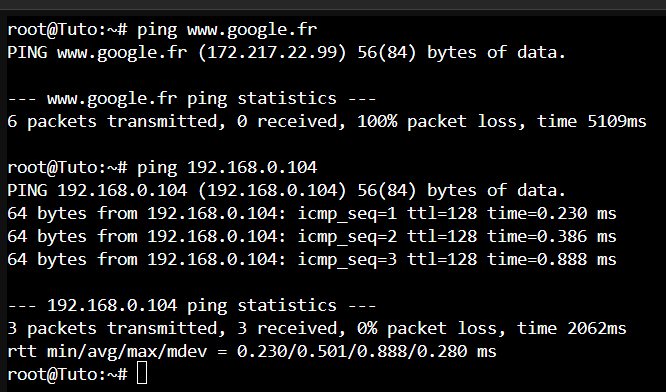
Par contre on n’a toujours pas l’accès à la machine en ssh et c’est normal puisque l’on a mis la règle sur out donc uniquement en sortie.
4 – Donner accès en in à la machine à partir du réseau local
Si on veux récupérer l’accès en ssh, on doit créer une règle en in
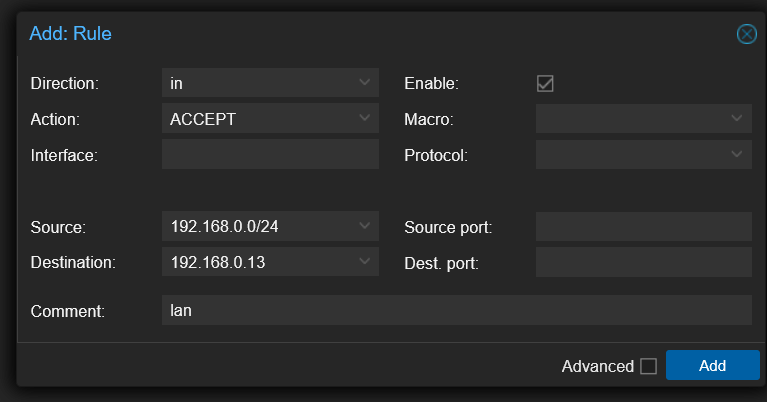
Cette règle sera l’exact opposé de la règle out
Direction : in
Action : Accept
Source : le réseau qui doit atteindre cette machine (on peux mettre l’ip d’une machine si une seule machine dois joindre cette machine)
Destination : l’ip de la machine
Enable : coché
Comment : le commentaire que l’on veux
On retrouve bien l’accès ssh